
Duas grandes montadoras de veículos corrigiram uma vulnerabilidade crítica nos aplicativos de celular dos clientes. A falha de segurança dava acesso total às contas dos motoristas e permitia comandos remotos nos carros conectados, como destravar as portas e dar partida no motor à distância.
Os especialistas em cibersegurança Sam Cury e Shubham Shah publicaram, nesta sábado (7), os detalhes do ataque em um relatório técnico, em que confirmaram a eficácia do método em testes práticos. A demonstração foi realizada apenas em veículos próprios ou de proprietários que autorizaram a ação nos Estados Unidos e na Austrália.
Ambas as marcas utilizavam a plataforma de identidade ForgeRock, integrada atualmente à Ping Identity, para gerenciar os acessos dos motoristas. Os pesquisadores identificaram que o painel de controle do sistema de dados continuava ativo e acessível na internet. Além dessa falha, a página mantinha a senha padrão de fábrica: a palavra “admin” no usuário e na senha.
O painel era protegido por por um firewall de aplicação web (WAF), um sistema projetado para barrar acessos suspeitos. No entanto, Cury e Shah contornaram o mecanismo ao inserir caracteres codificados e barras na URL do navegador. O truque fez o sistema liberar o acesso por achar que se tratava de um arquivo inofensivo do site, enquanto o servidor interpretava o comando como um atalho direto para a área secreta de administração.
Uma vez dentro do console, os pesquisadores usaram o agendador de tarefas do sistema para executar códigos próprios no servidor da identidade. Esse procedimento abriu um canal direto com o banco de dados que guardava os registros de todos os clientes.
Com acesso interno, Cury e Shah alteraram o e-mail e a senha de uma conta de teste e efetuaram o login no aplicativo comum para gerar os tokens de acesso válidos. Em seguida, eles enviaram ordens de comando diretamente para o veículo associado.
Em uma demonstração paralela voltada ao sistema australiano, Shah encontrou credenciais administrativas de testes expostas no código do aplicativo móvel. Assim que combinou os métodos de ataque, a dupla confirmou a capacidade de envio de comandos remotos para veículos das duas marcas espalhadas por países como Austrália, Estados Unidos e Canadá.
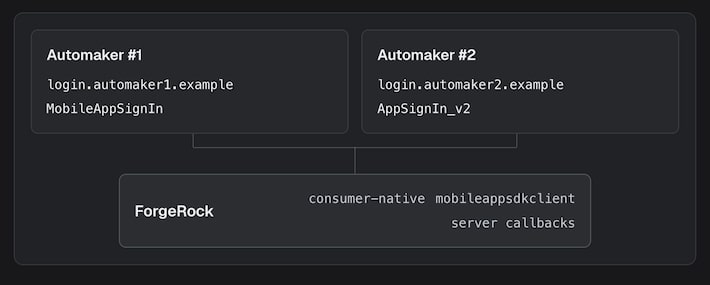
“Com ambos os relatórios combinados, podíamos enviar comandos remotos como destravar as portas e ligar os motores de qualquer veículo da montadora na Austrália, nos Estados Unidos e no Canadá”, escreveu Shubham Shah, em análise individual.
A invasão ocorria de forma silenciosa para o motorista. A troca de e-mail e senha no banco de dados não derrubava a sessão ativa do celular do dono do carro, e os alertas de segurança podiam ser redirecionados para os dispositivos dos pesquisadores.
As duas montagens, cujos nomes não foram divulgados, receberam um alerta da equipe de cibersegurança em fevereiro e aplicaram as correções nos servidores cerca de duas horas após o aviso. A documentação técnica do sistema ForgeRock orienta os administradores a removerem o console de gerenciamento ou alterarem a senha padrão antes de colocarem a plataforma em funcionamento comercial.
Siga o TecMundo no X, Instagram, Facebook e YouTube e assine a nossa newsletter para receber as principais notícias e análises diretamente no seu e-mail.